软件介绍
GhostLock是一款面向玩机用户的安卓临时Root工具,借助Linux内核漏洞CVE-2026-43499实现提权。它利用rtmutex子系统中的“释放后使用”漏洞,在受影响设备上通过软件方式取得临时Root权限,无需解锁Bootloader、无需刷机,也不会清除用户数据。提权成功后,应用会在内核中加载KernelSU模块,从而建立临时Root环境。该工具提供Shizuku调用与ADB脚本等多种执行方式,并内置运行日志,便于查看执行过程。此权限属于“软Root”,重启后自动失效,适合具备一定系统调试经验的用户在测试环境中使用。

1、临时 Root 提权:在适配设备上通过内核漏洞获取临时 Root 权限,无需解锁 Bootloader 或刷机。
2、KernelSU 模块注入:提权成功后自动加载 KernelSU 内核模块,为后续权限与模块管理提供基础环境。
3、临时 Root Shell 环境:提权后可获得临时高权限 Shell,便于执行需要 Root 权限的系统级操作。
4、运行状态记录:内置日志面板,记录提权关键步骤与执行结果,方便排查异常与回溯操作过程。
5、多方式执行支持:提供 Shizuku 调用的 APK 版本,以及 ADB 命令行脚本方案,满足不同使用习惯。
1、不触发 Knox 熔断:全程不修改系统分区,不会清除数据,也不会触发三星 Knox 熔断机制。
2、Samsung 功能保留:提权后 Samsung Pay、安全文件夹等依赖 Knox 的功能仍可正常使用。
3、重启自动还原:提权为临时权限,设备重启后所有变更自动清除,系统恢复原始状态。
4、技术原理公开透明:基于公开漏洞 CVE-2026-43499 实现,代码与技术细节在 GitHub 公开,由社区推动维护。
5、日志追踪更清晰:可视化运行日志完整记录提权流程,出错时可复制日志进行定位与分析。
1、严格适配机制:漏洞利用依赖特定内核版本与厂商编译优化,仅部分设备可用,不支持机型会直接提示。
2、深度整合 KernelSU:提权后天然衔接 KernelSU 管理器,可继续管理 Root 权限、加载模块与配置规则。
3、多种运行形态:既有 Shizuku 一键 APK,也有 ADB 脚本方案,用户可根据设备环境选择合适方式。
4、研究用途定位:属于高风险系统级工具,开发者声明仅供安全研究与测试,使用者需自行承担相关风险。
1.打开软件,点击右上角的齿轮图标,下方出现功能;
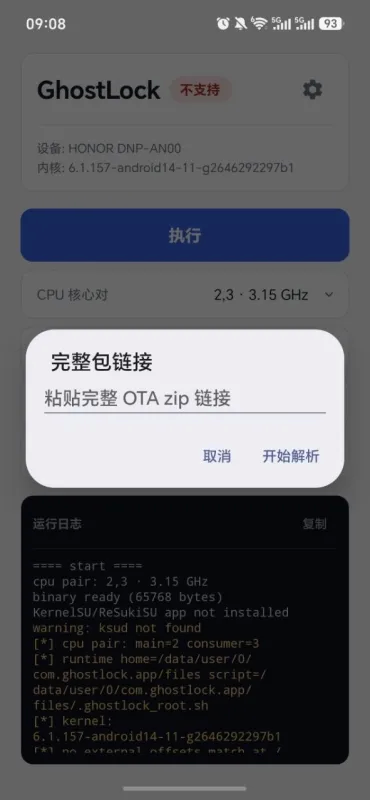
2.点击【解析完整包链接】,页面出现弹窗;
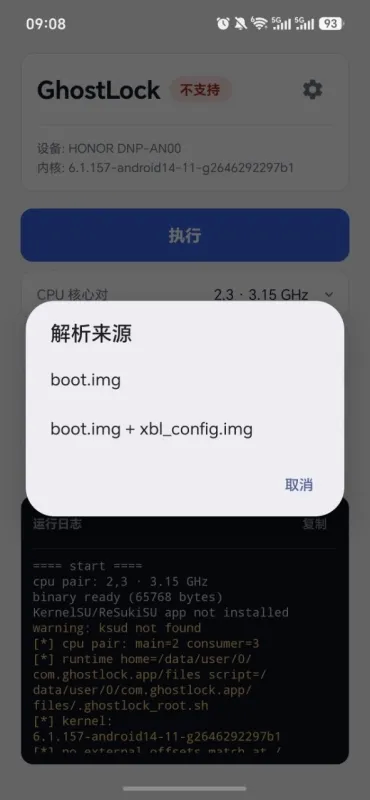
3.在其中粘贴完整OTA zip链接,点击【开始解析】;
4.即可得到解析来源的结果。
v1.2版本
修复已知问题
提高用户体验
软件截图